Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
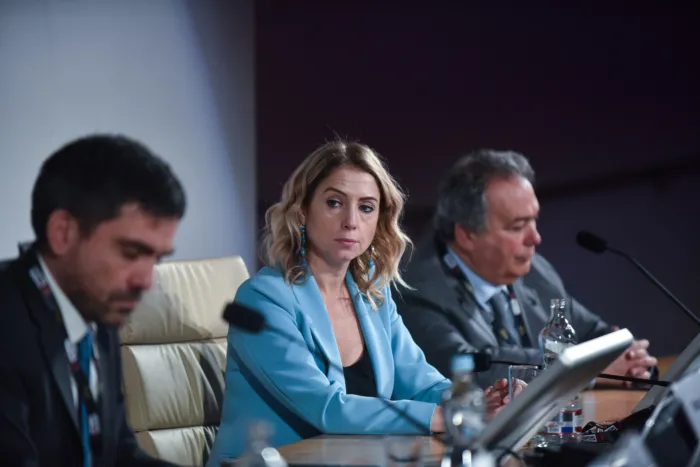
  • Alessandra Michelini, Presidente e AD di Telsy - Forum ICT Security

    Security by design e quantum readiness: la strategia di Telsy per la resilienza cyber nazionale – Intervista ad Alessandra Michelini, Presidente e AD di Telsy

    A cura di:Redazione Ore Pubblicato il25 Novembre 202525 Novembre 2025

    In occasione del 23° Forum ICT Security abbiamo intervistato Alessandra Michelini, nuova Presidente e CEO di Telsy. Telsy è il centro di competenza del Gruppo TIM, operante all’interno di TIM Enterprise, per la sicurezza delle comunicazioni, la cybersecurity e la quantum security: fondamentale, quindi, il ruolo che riveste nell’assicurare la sicurezza e la continuità dei…
    Leggi di più Security by design e quantum readiness: la strategia di Telsy per la resilienza cyber nazionale – Intervista ad Alessandra Michelini, Presidente e AD di TelsyContinua

  • Forum ICT Security 2025

    Forum ICT Security: il successo e i punti salienti della 23a Edizione

    A cura di:Redazione Ore Pubblicato il21 Novembre 202521 Novembre 2025

    Il Forum ICT Security registra anche quest’anno risultati entusiasmanti: svoltosi nelle giornate del 19 e 20 novembre, lo storico appuntamento con la community della sicurezza italiana ha visto aziende, professionisti ed esperti del settore convergere all’Auditorium della Tecnica di Roma per due giornate ricche di contenuti. Come da tradizione, la presenza delle aziende sponsor nell’area…

    Leggi di più Forum ICT Security: il successo e i punti salienti della 23a EdizioneContinua

  • Role-Based Access Control (RBAC)

    Role-Based Access Control (RBAC) – l controllo degli accessi basato sui ruoli trasforma la sicurezza aziendale

    A cura di:Redazione Ore Pubblicato il19 Novembre 20253 Novembre 2025

    Il Role-Based Access Control (RBAC) rappresenta oggi il modello di sicurezza più adottato per la gestione degli accessi nelle organizzazioni moderne. Con un mercato globale che ha raggiunto i 9,76 miliardi di dollari nel 2024 secondo Market Data Forecast, e una crescita prevista del 12,2% annuo fino al 2029, questo approccio standardizzato dal NIST e…

    Leggi di più Role-Based Access Control (RBAC) – l controllo degli accessi basato sui ruoli trasforma la sicurezza aziendaleContinua

  • ransomware 2025 con un hacker davanti a schermi digitali, flussi di dati crittografati e simboli di cybersicurezza, a rappresentare l’evoluzione delle minacce informatiche e delle strategie di difesa aziendale.

    Ransomware 2025: l’era dei negoziatori e della data exfiltration

    A cura di:Redazione Ore Pubblicato il18 Novembre 20253 Novembre 2025

    Nel secondo trimestre del 2025, il ransomware ha attraversato una trasformazione tanto profonda quanto inquietante, evolvendo da minaccia informatica a ecosistema criminale complesso che richiede competenze specialistiche per essere affrontato. Secondo il rapporto Q2 2025 di Coveware by Veeam, il pagamento medio per attacco ransomware ha raggiunto 1,13 milioni di dollari, un incremento del 104%…

    Leggi di più Ransomware 2025: l’era dei negoziatori e della data exfiltrationContinua

  • esigenza di alternative europee agli hyperscaler USA, con focus su sovranità dei dati, costi trasparenti, Data Act, cloud switching e il ruolo di Impossible Cloud nel garantire indipendenza, compliance GDPR e competitività digitale in Europa

    La creazione di valore nel business del cloud fluisce verso l’America

    A cura di:Redazione Ore Pubblicato il17 Novembre 2025

    Servono alternative agli hyperscaler statunitensi, poiché i loro modelli spingono le imprese verso una dipendenza sempre più forte. In Europa il problema è stato riconosciuto, ma interminabili consultazioni, comitati e normative regolatorie stanno portando alla fuga della creazione di valore. Il micromanagement burocratico non crea un clima d’investimento favorevole alle imprese – il valore aggiunto…

    Leggi di più La creazione di valore nel business del cloud fluisce verso l’AmericaContinua

  • dal 19 al 21 novembre 2025 a Fiera Milano la nuova edizione di SICUREZZA, la manifestazione internazionale dedicata ai settori security & fire

    Tutto pronto a Fiera Milano per la nuova edizione di SICUREZZA 2025: innovazione, formazione e networking per la nuova era della sicurezza integrata.

    A cura di:Redazione Ore Pubblicato il17 Novembre 2025

    Torna dal 19 al 21 novembre 2025 a Fiera Milano la nuova edizione di SICUREZZA, la manifestazione internazionale dedicata ai settori security & fire. Si tratta di un’occasione unica per tutti i professionisti del settore per prepararsi ad affrontare un contesto in cui sicurezza fisica e digitale non sono più mondi separati, ma elementi parte…

    Leggi di più Tutto pronto a Fiera Milano per la nuova edizione di SICUREZZA 2025: innovazione, formazione e networking per la nuova era della sicurezza integrata.Continua

  • ransomware gestito da operatori umani, che rappresenta la minaccia cyber evoluta e mirata alle infrastrutture critiche.

    Il ransomware gestito da operatori umani: analisi tecnica delle minacce, impatti e strategie di difesa nell’era moderna

    A cura di:Redazione Ore Pubblicato il17 Novembre 20253 Novembre 2025

    Il ransomware gestito da operatori umani rappresenta una trasformazione fondamentale nel panorama delle minacce cyber, evolvendo da attacchi automatizzati di massa a operazioni sofisticate condotte da criminali altamente qualificati. A differenza del ransomware automatico che si propaga indiscriminatamente attraverso vulnerabilità note, gli attacchi human-operated coinvolgono avversari attivi che conducono ricognizione estensiva, adattano le loro tattiche…

    Leggi di più Il ransomware gestito da operatori umani: analisi tecnica delle minacce, impatti e strategie di difesa nell’era modernaContinua

  • implementazione NIS2 nell’Unione Europea, con mappa d’Europa connessa da linee cyber blu a simboleggiare cooperazione, resilienza e sicurezza informatica.

    Implementazione NIS2, un anno dopo: la Direttiva tra ambizioni armonizzatrici e frammentazione applicativa

    A cura di:Redazione Ore Pubblicato il14 Novembre 20253 Novembre 2025

    A un anno dalla scadenza di recepimento della Direttiva NIS2 (17 ottobre 2024), il panorama normativo europeo presenta un quadro paradossale: solo quattro Stati membri – Belgio, Croazia, Italia e Lituania – avevano pienamente trasposto la direttiva entro il termine secondo la valutazione della Commissione Europea, costringendo la Commissione ad avviare il 28 novembre 2024…

    Leggi di più Implementazione NIS2, un anno dopo: la Direttiva tra ambizioni armonizzatrici e frammentazione applicativaContinua

  • convergenza normativa europea

    NIS2, DORA e CER: navigare la convergenza normativa europea sulla cybersecurity

    A cura di:Redazione Ore Pubblicato il13 Novembre 20253 Novembre 2025

    La convergenza normativa europea sulla cybersecurity costituisce uno snodo cruciale nel percorso di rafforzamento della resilienza digitale dell’Unione Europea. L’integrazione tra NIS2, DORA e CER delinea un’architettura regolatoria complessa, in cui si intrecciano sicurezza informatica, gestione del rischio e continuità operativa. Questa evoluzione riflette la volontà di superare approcci settoriali frammentati, orientandosi verso un modello…

    Leggi di più NIS2, DORA e CER: navigare la convergenza normativa europea sulla cybersecurityContinua

  • erché sempre più giovani hacker scelgono il lato oscuro dell’hacking

    Giovani hacker: perché scelgono il lato oscuro dell’hacking

    A cura di:Redazione Ore Pubblicato il12 Novembre 202512 Novembre 2025

    L’età media degli hacker arrestati negli Stati Uniti è precipitata a 19 anni, rispetto ai 37 anni per tutti gli altri crimini, secondo il Supervisory Special Agent William McKeen dell’FBI (maggio 2024), e il 61% dei giovani coinvolti nel cybercrime ha iniziato a sperimentare con tecnologie prima dei 16 anni secondo la UK National Crime…

    Leggi di più Giovani hacker: perché scelgono il lato oscuro dell’hackingContinua

Navigazione pagina

Pagina PrecedentePrecedente 1 … 22 23 24 25 26 … 95 Pagina successivaSeguente
Cerca
La cybercriminalità nel settore sanitario
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora
La difesa dell’interesse nazionale e gli investimenti cinesi in Italia

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence
Standard di gestione dei dati dei dipendenti dopo l’AI Act

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter