Traffic Light Protocol: condividere l’intelligence senza perderne il controllo
Il Traffic Light Protocol (TLP) e le sue quattro etichette: come condividere l’intelligence sulle minacce stabilendo fin dove ogni informazione può essere ridiffusa.
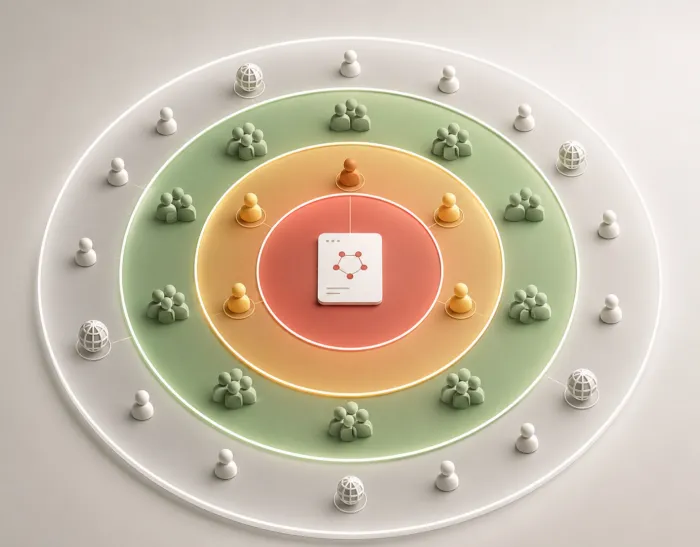
Il Traffic Light Protocol (TLP) e le sue quattro etichette: come condividere l’intelligence sulle minacce stabilendo fin dove ogni informazione può essere ridiffusa.
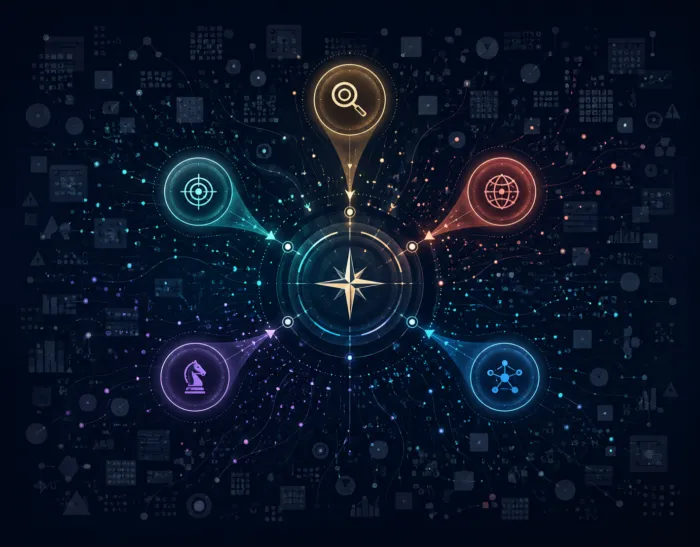
I Priority Intelligence Requirements (PIR): le poche domande prioritarie che guidano un programma di threat intelligence e trasformano la raccolta di dati in decisioni.
Questo contributo rappresenta l’ultimo approfondimento della serie dedicata alla “La gestione del rischio informatico in ambito sanitario come misura tecnico-organizzativa di conformità normativa”, con un focus specifico sul caso ASL 1 Abruzzo, uno degli episodi più rilevanti di ransomware e data breach nel settore sanitario italiano. L’analisi si inserisce nel più ampio contesto della sicurezza…
STIX e TAXII, gli standard OASIS della threat intelligence: il linguaggio per descrivere le minacce e il protocollo per condividerle in modo automatico e interoperabile.
Nel panorama attuale, il backup resta indispensabile ma non è più sufficiente: il ransomware si è evoluto in un’operazione complessa di spionaggio e sabotaggio. Analizzeremo le dinamiche dell’estorsione multipla e l’importanza critica della “Golden Hour”, dimostrando come la resilienza non dipenda solo dal ripristino dei dati, ma dalla velocità di esecuzione di un protocollo di…
Il ciclo di vita della threat intelligence in sei fasi (direzione, raccolta, elaborazione, analisi, disseminazione, feedback): come trasformare i dati grezzi in decisioni.
Nelle organizzazioni, le Non-Human Identities (NHI) superano ormai quelle umane di due ordini di grandezza e gli AI agent ne rappresentano la classe più difficile da governare, in quanto autonomi e operanti su delega di un utente. L’articolo ripercorre i rischi rilevati dalla OWASP Non-Human Identities Top 10 e le risposte che emergono dalla letteratura,…
VEX (Vulnerability Exploitability eXchange) dice quali vulnerabilità di un SBOM sono davvero sfruttabili: i quattro stati, le giustificazioni CISA e i formati CSAF, CycloneDX, OpenVEX.
L’account takeover è frode industrializzata: credenziali rubate dagli infostealer e credential stuffing automatizzato. Perché non basta una password migliore e come difendersi.
Identità non umane (NHI): account macchina, token e segreti sono ormai decine di volte più numerosi degli utenti e sempre più spesso la via delle violazioni. Cosa sono e come proteggerle.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine