IaC security: la falla nel cloud nasce nel codice che lo costruisce
La IaC security previene la configurazione errata, prima causa delle violazioni cloud, dove nasce: nel codice. Scansione, policy as code con OPA, drift e supply chain.
La IaC security previene la configurazione errata, prima causa delle violazioni cloud, dove nasce: nel codice. Scansione, policy as code con OPA, drift e supply chain.
La DNS security difende il livello più usato e meno sorvegliato della rete: protective DNS, DNSSEC, DNS cifrato e il punto cieco del DoH. Perché conta e cosa fare.
Il CAPTCHA, nato per distinguere uomini e macchine, oggi lo superano meglio i bot: e per dirci umani dobbiamo somigliare alla parte di noi più meccanica.
L’ITDR sorveglia l’infrastruttura delle identità dove IAM ed EDR non arrivano: rileva furto di token, MFA bypass e attacchi ad Active Directory. Perché serve adesso.
L’attribuzione di un attacco cyber sembra un’indagine che scopre il colpevole. Il diritto europeo ammette il contrario: il nemico non si scopre, si decide.
Il DOJ ha sanzionato un fornitore della Marina USA per aver certificato una conformità inesistente: punteggio SPRS perfetto contro punteggio reale negativo. Un precedente che parla alla responsabilità NIS2 degli organi di gestione, alla vigilia delle prime verifiche ACN.
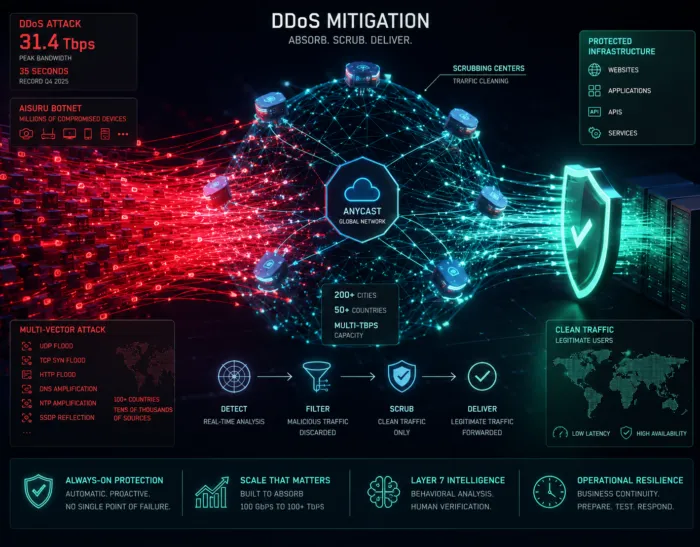
Un attacco DDoS da 31,4 Tbps ha chiuso il 2025: contro botnet IoT di questa scala l’apparato perimetrale è finito. Anycast, scrubbing, layer 7 e piano di risposta.
Questo articolo fa parte di una serie di approfondimenti dedicati alla sicurezza informatica in sanità, con l’obiettivo di analizzare il complesso rapporto tra trasformazione digitale, protezione dei dati personali e governance dei sistemi informativi sanitari. In particolare, il contributo esamina il quadro normativo europeo, con focus sul GDPR, e approfondisce il ruolo degli standard internazionali…
eBPF rende il kernel Linux programmabile e sposta lì la sicurezza a runtime: visibilità ed enforcement con Falco e Tetragon, ma anche rootkit invisibili.
Il prompt injection non è una falla da correggere: è l’architettura di una macchina per cui dire una cosa e farla sono lo stesso atto.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine