Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
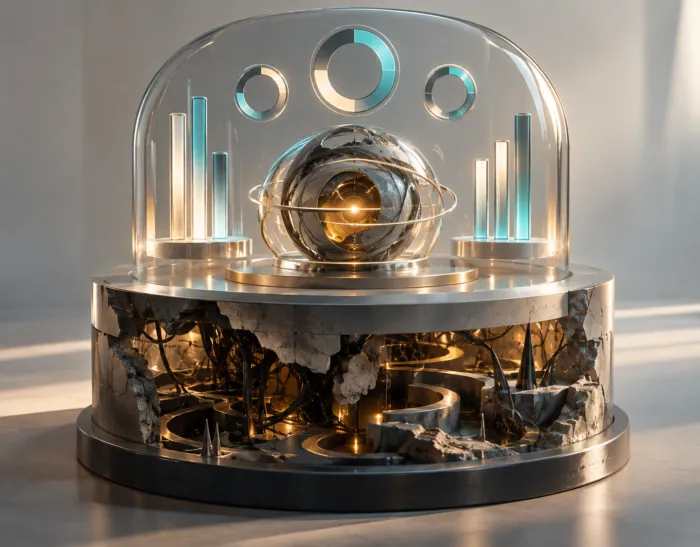
  • Metriche di sicurezza dell'AI: Una rappresentazione simbolica del divario tra metriche dichiarate e sicurezza reale: in superficie, grafici ordinati e indicatori apparentemente positivi circondano il nucleo dell’AI; sotto, la struttura è invece fragile, danneggiata e piena di criticità nascoste.

    Metriche di sicurezza dell’AI: i numeri che i fornitori pubblicano non dicono se il sistema è sicuro

    A cura di:Redazione Ore Pubblicato il17 Settembre 202617 Settembre 2026

    Metriche di sicurezza dell’AI: quattro studi usciti fra maggio e settembre 2026 mostrano perché un tasso di intercettazione aggregato non dice se il sistema in esercizio è sicuro.
    Leggi di più Metriche di sicurezza dell’AI: i numeri che i fornitori pubblicano non dicono se il sistema è sicuroContinua

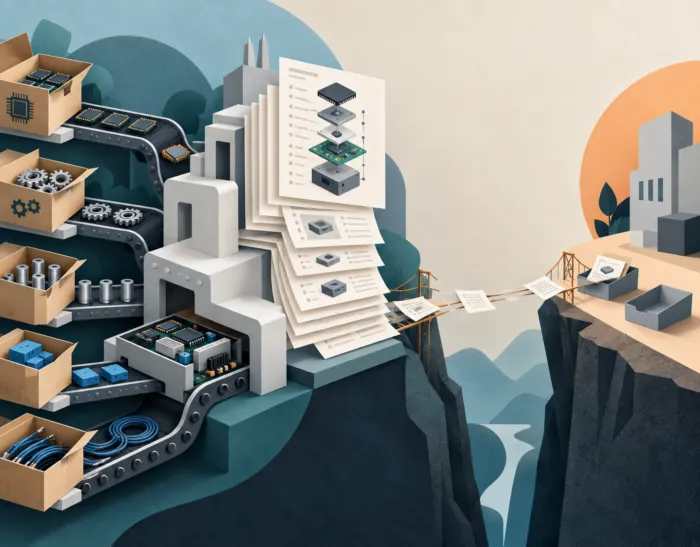
  • SBOM e supply chain sono legati da un obbligo asimmetrico. La distinta base del software è l'elenco dei componenti software di un prodotto digitale. Il Cyber Resilience Act ne renderà obbligatoria la redazione per i fabbricanti. Una rilevazione europea su 334 organizzazioni mostra però che il documento quasi non circola: il 39% non lo riceve mai dai fornitori di software commerciale e un altro 39% lo riceve raramente.

    SBOM e supply chain: il CRA lo renderà obbligatorio, ma lo scambio tra fornitori e clienti resta raro

    A cura di:Redazione Ore Pubblicato il16 Settembre 2026

    SBOM e supply chain sono legati da un obbligo asimmetrico. La distinta base del software è l’elenco dei componenti software di un prodotto digitale. Il Cyber Resilience Act ne renderà obbligatoria la redazione per i fabbricanti. Una rilevazione europea su 334 organizzazioni mostra però che il documento quasi non circola: il 39% non lo riceve…

    Leggi di più SBOM e supply chain: il CRA lo renderà obbligatorio, ma lo scambio tra fornitori e clienti resta raroContinua

  • ISAC (Information Sharing and Analysis Center)

    ISAC (Information Sharing and Analysis Center): la condivisione delle minacce organizzata per settore

    A cura di:Redazione Ore Pubblicato il11 Luglio 202610 Giugno 2026

    Gli ISAC (Information Sharing and Analysis Center) organizzano per settore la condivisione delle minacce: origini, funzionamento, diffusione in Europa con l’ENISA e ruolo della fiducia.

    Leggi di più ISAC (Information Sharing and Analysis Center): la condivisione delle minacce organizzata per settoreContinua

  • Cyber Resilience Act il rischio di sicurezza

    Cyber Resilience Act: il rischio di sicurezza nascosto nell’obbligo di segnalazione che scatta a settembre

    A cura di:Redazione Ore Pubblicato il17 Giugno 202614 Giugno 2026

    Cyber Resilience Act: dall’11 settembre 2026 scatta l’obbligo di segnalare vulnerabilità sfruttate e incidenti via la piattaforma ENISA. Analisi del rischio di un registro centralizzato e delle salvaguardie del testo finale.

    Leggi di più Cyber Resilience Act: il rischio di sicurezza nascosto nell’obbligo di segnalazione che scatta a settembreContinua

  • Riforma ENISA l'agenzia europea diventa il braccio operativo della cyber UE

    Riforma ENISA: l’agenzia europea diventa il braccio operativo della cyber UE

    A cura di:Redazione Ore Pubblicato il10 Giugno 202610 Giugno 2026

    La riforma ENISA al Consiglio UE del 9 giugno: mandato operativo, allerte precoci, database delle vulnerabilità e budget in crescita di oltre il 75 per cento.

    Leggi di più Riforma ENISA: l’agenzia europea diventa il braccio operativo della cyber UEContinua

  • Cyber risk quantification: struttura ad albero FAIR e grafo bayesiano a confronto, illustrazione blueprint

    Cyber risk quantification: FAIR e Bayesian a confronto

    A cura di:Redazione Ore Pubblicato il27 Maggio 202619 Maggio 2026

    La cyber risk quantification è il vocabolario del board: confronto operativo tra FAIR (Model v3.0, CAM, MAM, TAM, AIR) e Bayesian Networks (FABRICS, BN+LR), con criteri di scelta per CISO e CRO in contesto NIS2, DORA, AI Act.

    Leggi di più Cyber risk quantification: FAIR e Bayesian a confrontoContinua

  • third party risk management

    Third Party Risk Management (TPRM) nel 2026: quando il rischio entra dalla porta dei fornitori

    A cura di:Redazione Ore Pubblicato il7 Maggio 202621 Aprile 2026

    C’è un paradosso al cuore della sicurezza informatica contemporanea: le organizzazioni investono risorse crescenti per proteggere il proprio perimetro, ma continuano a subire violazioni che entrano da una porta laterale, quella dei fornitori. Il Third Party Risk Management (TPRM), ovvero la gestione strutturata dei rischi provenienti da terze parti, è diventato uno degli ambiti più…

    Leggi di più Third Party Risk Management (TPRM) nel 2026: quando il rischio entra dalla porta dei fornitoriContinua

  • cyber resilience act obblighi 2026

    Cyber Resilience Act obblighi 2026: tutti gli adempimenti in vigore

    A cura di:Redazione Ore Pubblicato il6 Maggio 202621 Aprile 2026

    Cyber Resilience Act obblighi 2026: il 2026 segna una fase decisiva nell’attuazione del regolamento europeo sulla cibersicurezza, con l’avvio dei primi adempimenti operativi per fabbricanti, importatori e distributori. Le nuove regole riguardano la gestione delle vulnerabilità, la notifica degli incidenti e la conformità dei prodotti digitali, introducendo responsabilità concrete già prima della piena applicazione del…

    Leggi di più Cyber Resilience Act obblighi 2026: tutti gli adempimenti in vigoreContinua

  • ID.RA-08: la misura ACN che trasforma la gestione delle vulnerabilità in un processo strutturato

    ID.RA-08: la misura ACN che trasforma la gestione delle vulnerabilità in un processo strutturato

    A cura di:Redazione Ore Pubblicato il21 Aprile 202621 Aprile 2026

    ID.RA-08, la misura ACN spesso ridotta a un semplice adempimento di monitoraggio impone in realtà un sistema completo di gestione delle segnalazioni di vulnerabilità. Analisi dei cinque requisiti operativi, del raccordo con CSIRT Italia come coordinatore CVD e degli snodi di implementazione che separano la conformità formale dalla reale capacità difensiva. Dalla buona prassi all’obbligo…

    Leggi di più ID.RA-08: la misura ACN che trasforma la gestione delle vulnerabilità in un processo strutturatoContinua

  • Cybersecurity sanitaria: medico e ingegnere informatico analizzano ransomware, direttiva NIS,

    Cybersecurity sanitaria: come difendere gli ospedali da ransomware e cyber-intrusioni

    A cura di:Maria Vittoria Zucca Ore Pubblicato il7 Aprile 20268 Aprile 2026

    La cybersecurity sanitaria rappresenta oggi una delle sfide più critiche del sistema healthcare moderno, minacciata costantemente da attacchi ransomware capaci di paralizzare intere strutture ospedaliere e mettere a rischio la vita dei pazienti. Questo articolo fa parte di una serie dedicata all’analisi approfondita della sicurezza informatica in ambito medico e offre un quadro completo del…

    Leggi di più Cybersecurity sanitaria: come difendere gli ospedali da ransomware e cyber-intrusioniContinua

Navigazione pagina

1 2 Pagina successivaSeguente
Cerca
La cybercriminalità nel settore sanitario
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora
La difesa dell’interesse nazionale e gli investimenti cinesi in Italia

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence
Standard di gestione dei dati dei dipendenti dopo l’AI Act

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter