Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
  • Glen Prichard, Chief della Cybercrime and Technology Section, United Nations Office on Drugs and Crime (UNODC). 14ª Cyber Crime Conference

    Dalla firma all’attuazione: il percorso della Convenzione delle Nazioni Unite contro la criminalità informatica

    A cura di:Redazione Ore Pubblicato il13 Maggio 2026

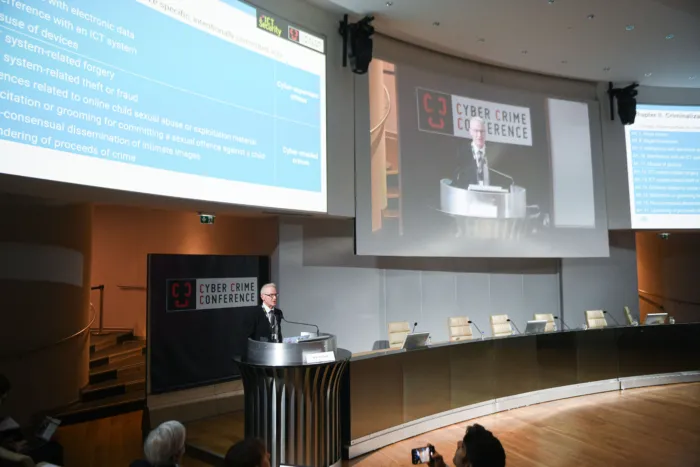
    Intervento di Glen Prichard, Chief della Cybercrime and Technology Section, United Nations Office on Drugs and Crime (UNODC). 14ª Cyber Crime Conference, Auditorium della Tecnica, Roma, 6 maggio 2026. Ad aprire la 14ª Cyber Crime Conference è stata la prospettiva delle Nazioni Unite sul primo strumento giuridico globale concepito specificamente per la criminalità informatica. A…
    Leggi di più Dalla firma all’attuazione: il percorso della Convenzione delle Nazioni Unite contro la criminalità informaticaContinua

  • supply chain software LiteLLM

    Supply chain software: cosa insegna l’attacco LiteLLM

    A cura di:Redazione Ore Pubblicato il13 Maggio 202622 Aprile 2026

    Alle 10:39 UTC del 24 marzo 2026, qualcuno ha caricato su PyPI una versione di LiteLLM che non avrebbe dovuto esistere. Non c’era nessun tag corrispondente su GitHub, nessun commit nel repository ufficiale, nessuna release note. Solo un pacchetto Python, apparentemente identico a quello che milioni di sviluppatori scaricano ogni giorno, con qualcosa di nascosto…

    Leggi di più Supply chain software: cosa insegna l’attacco LiteLLMContinua

  • whistleblowing nis2

    Whistleblowing e NIS2: quando la segnalazione diventa governance

    A cura di:Redazione Ore Pubblicato il12 Maggio 202622 Aprile 2026

    C’è un momento preciso in cui la complessità normativa smette di essere un problema teorico e diventa un problema operativo: quando un dipendente, un collaboratore o un fornitore si accorge che qualcosa non va (un accesso anomalo ai sistemi, una fuga di dati, una procedura di sicurezza aggirata) e non sa a chi riferirlo, né…

    Leggi di più Whistleblowing e NIS2: quando la segnalazione diventa governanceContinua

  • ai governance aziendale

    AI governance aziendale: i rischi degli agenti autonomi

    A cura di:Redazione Ore Pubblicato il12 Maggio 202622 Aprile 2026

    Il 91% delle organizzazioni sta già adottando agenti AI, eppure solo il 10% dichiara di disporre di un sistema di governance adeguato per gestirli. Questo dato, proveniente da una ricerca Okta presentata il 25 settembre 2025, fotografa con precisione la frattura al centro della trasformazione digitale in corso: non tra chi adotta e chi non…

    Leggi di più AI governance aziendale: i rischi degli agenti autonomiContinua

  • bug bounty in italia

    Bug Bounty in Italia: opportunità, ostacoli normativi e maturità del mercato

    A cura di:Redazione Ore Pubblicato il11 Maggio 202621 Aprile 2026

    Mentre nel mondo il mercato dei programmi di bug bounty macina cifre da capogiro e ridefinisce il rapporto tra industria tecnologica e comunità della ricerca indipendente, l’Italia osserva da una posizione di cauta periferia. Il divario non è soltanto di risorse o di cultura aziendale: è, prima ancora, un problema di architettura normativa e di…

    Leggi di più Bug Bounty in Italia: opportunità, ostacoli normativi e maturità del mercatoContinua

  • ai-osint

    AI-OSINT: quando l’intelligenza artificiale ridefinisce i confini dell’intelligence aperta

    A cura di:Redazione Ore Pubblicato il11 Maggio 202621 Aprile 2026

    L’Open Source Intelligence non è mai stata soltanto una questione di strumenti. È sempre stata, prima di tutto, una questione di metodo: la capacità di trasformare frammenti di informazione pubblica in conoscenza operativa, passando attraverso raccolta, correlazione, verifica e interpretazione. Per decenni, questo processo ha richiesto pazienza, rigore analitico e una buona dose di creatività…

    Leggi di più AI-OSINT: quando l’intelligenza artificiale ridefinisce i confini dell’intelligence apertaContinua

  • data broker

    Data Broker e OSINT Offensivo: quando l’intelligence è in vendita

    A cura di:Redazione Ore Pubblicato il7 Maggio 202621 Aprile 2026

    L’industria della compravendita di dati personali, le tecniche di people search e social media intelligence, i rischi per la sicurezza individuale e le contromisure per chi opera ad alto rischio. L’ecosistema invisibile che conosce tutto di te C’è un’industria da quasi 300 miliardi di dollari che non conosci ma che ti conosce molto bene. Sa…

    Leggi di più Data Broker e OSINT Offensivo: quando l’intelligence è in venditaContinua

  • cyber resilience act obblighi 2026

    Cyber Resilience Act obblighi 2026: tutti gli adempimenti in vigore

    A cura di:Redazione Ore Pubblicato il6 Maggio 202621 Aprile 2026

    Cyber Resilience Act obblighi 2026: il 2026 segna una fase decisiva nell’attuazione del regolamento europeo sulla cibersicurezza, con l’avvio dei primi adempimenti operativi per fabbricanti, importatori e distributori. Le nuove regole riguardano la gestione delle vulnerabilità, la notifica degli incidenti e la conformità dei prodotti digitali, introducendo responsabilità concrete già prima della piena applicazione del…

    Leggi di più Cyber Resilience Act obblighi 2026: tutti gli adempimenti in vigoreContinua

  • cybersecurity burnout

    Cybersecurity burnout: la crisi silenziosa dei team di sicurezza

    A cura di:Redazione Ore Pubblicato il5 Maggio 202621 Aprile 2026

    C’è una minaccia che non compare nei log di sicurezza, non genera alert sulle dashboard SIEM e non viene discussa nei consigli di amministrazione. Eppure erode la resilienza delle organizzazioni con una costanza che molti attori malevoli si sognerebbero: è il burnout dei professionisti della cybersecurity. Un fenomeno strutturale, non episodico, che nel 2025 e…

    Leggi di più Cybersecurity burnout: la crisi silenziosa dei team di sicurezzaContinua

  • ai agentica

    AI agentica: rischi, vulnerabilità e governance dell’AI autonoma nell’era post-generativa

    A cura di:Redazione Ore Pubblicato il5 Maggio 202621 Aprile 2026

    I sistemi di intelligenza artificiale agentica, capaci di pianificare, agire e delegare in modo autonomo, stanno ridisegnando la superficie d’attacco delle organizzazioni a una velocità che i modelli di sicurezza tradizionali non riescono a seguire. Due ricerche peer-reviewed pubblicate all’inizio del 2026, rispettivamente sull’International Journal of Information Security di Springer e come preprint IEEE su…

    Leggi di più AI agentica: rischi, vulnerabilità e governance dell’AI autonoma nell’era post-generativaContinua

Navigazione pagina

Pagina PrecedentePrecedente 1 … 10 11 12 13 14 … 146 Pagina successivaSeguente
Cerca
La cybercriminalità nel settore sanitario
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora
La difesa dell’interesse nazionale e gli investimenti cinesi in Italia

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence
Standard di gestione dei dati dei dipendenti dopo l’AI Act

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter