Risposta agli incidenti: il nuovo approccio del NIST SP 800-61
La risposta agli incidenti cambia con il NIST SP 800-61 Rev. 3 (2025): dal classico ciclo a quattro fasi all’integrazione nelle sei funzioni del CSF 2.0.


La risposta agli incidenti cambia con il NIST SP 800-61 Rev. 3 (2025): dal classico ciclo a quattro fasi all’integrazione nelle sei funzioni del CSF 2.0.
Il tabletop exercise: l’esercitazione di crisi basata sulla discussione per provare la risposta a un incidente prima che accada, secondo NIST SP 800-84 e i pacchetti CISA.
La propensione al rischio (risk appetite): quanto rischio un’organizzazione decide di accettare, la differenza con la tolleranza e il ruolo del risk register secondo ISO 31000 e NIST.
Il ROI della sicurezza e come costruire il business case della cybersecurity: il modello di Gordon-Loeb, il calcolo del ROSI secondo l’ENISA e come presentarlo al vertice.
Gli ISAC (Information Sharing and Analysis Center) organizzano per settore la condivisione delle minacce: origini, funzionamento, diffusione in Europa con l’ENISA e ruolo della fiducia.
Il Traffic Light Protocol (TLP) e le sue quattro etichette: come condividere l’intelligence sulle minacce stabilendo fin dove ogni informazione può essere ridiffusa.
I Priority Intelligence Requirements (PIR): le poche domande prioritarie che guidano un programma di threat intelligence e trasformano la raccolta di dati in decisioni.
STIX e TAXII, gli standard OASIS della threat intelligence: il linguaggio per descrivere le minacce e il protocollo per condividerle in modo automatico e interoperabile.
Nel panorama attuale, il backup resta indispensabile ma non è più sufficiente: il ransomware si è evoluto in un’operazione complessa di spionaggio e sabotaggio. Analizzeremo le dinamiche dell’estorsione multipla e l’importanza critica della “Golden Hour”, dimostrando come la resilienza non dipenda solo dal ripristino dei dati, ma dalla velocità di esecuzione di un protocollo di…
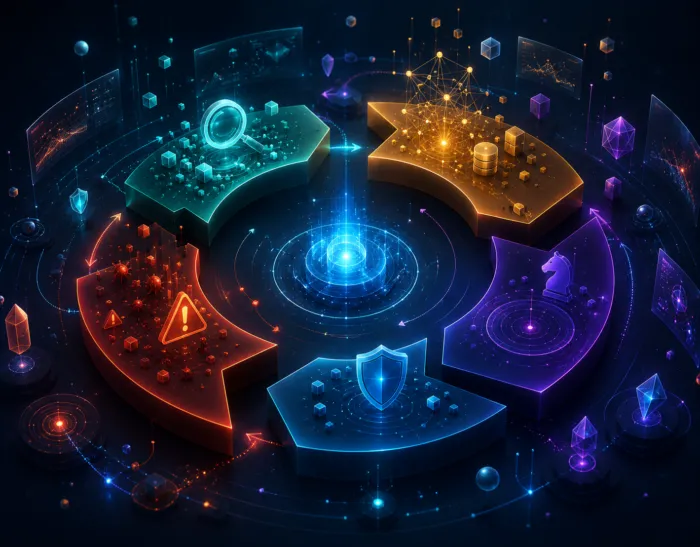
Il ciclo di vita della threat intelligence in sei fasi (direzione, raccolta, elaborazione, analisi, disseminazione, feedback): come trasformare i dati grezzi in decisioni.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine