CNAPP: cosa consolida davvero e come valutarlo oltre il marketing
CNAPP consolida CSPM, CWPP, CIEM e runtime in una piattaforma sola. Cosa unifica davvero e quali criteri usare per valutarlo oltre il marketing.


CNAPP consolida CSPM, CWPP, CIEM e runtime in una piattaforma sola. Cosa unifica davvero e quali criteri usare per valutarlo oltre il marketing.
Nella Kubernetes security la superficie d’attacco nasce quasi sempre da configurazioni errate: RBAC, Pod Security Standards, admission control e rete. Da dove partire.
La crypto-agility è il vero collo di bottiglia della transizione post-quantum, anche se quasi nessuno la chiama per nome. Gli algoritmi, in fondo, sono pronti da tempo: NIST ha finalizzato i primi tre standard di crittografia post-quantistica nell’agosto 2024 e, nel dicembre 2025, ha pubblicato un documento che sposta l’attenzione dove serve davvero. Eppure la…
Gli standard PQC ci sono e la minaccia harvest now, decrypt later è già attiva. Come impostare l’inventario crittografico, la crypto-agility e una migrazione ibrida ordinata.
Per anni l’intelligenza artificiale è stata raccontata quasi esclusivamente come acceleratore di produttività: automazione dei processi, assistenti virtuali, analisi documentale, supporto al customer care, generazione di codice, sintesi di informazioni e aumento dell’efficienza operativa. Questa narrazione è corretta, ma incompleta. Architetture AI aziendali: i rischi che si possono ignorare Quando l’AI entra nei processi aziendali,…
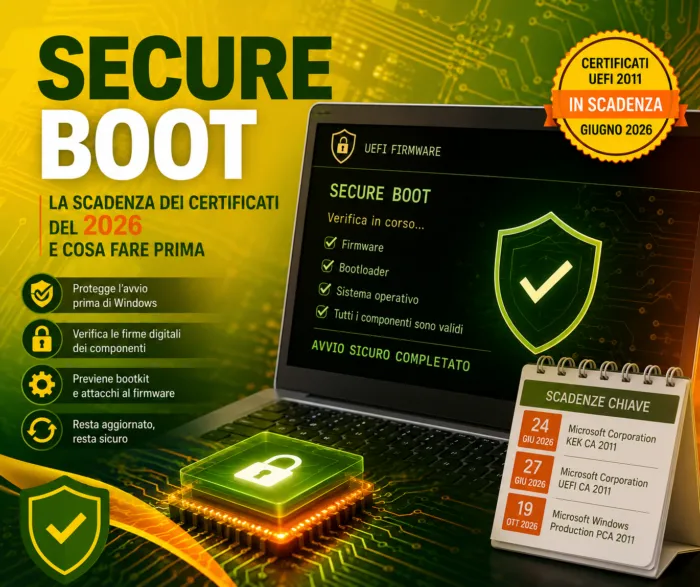
A fine giugno 2026 scadono i certificati Secure Boot del 2011. I dispositivi non aggiornati restano esposti alle minacce di avvio: cosa fare entro il Patch Tuesday del 9 giugno.
Roundup settimanale di threat intelligence: sfruttamento su larga scala di CVE-2026-3055 su NetScaler, RCE pre-auth CVE-2026-41089 sui domain controller, nuove voci nel catalogo KEV di CISA e la campagna Gamaredon contro l’Ucraina via WinRAR. Le priorità di mitigazione per i team di sicurezza.
Ogni delega di responsabilità a una macchina ridisegna il perimetro della fiducia aziendale, e con gli AI agentici quel perimetro non passa più dai confini della rete ma dalle credenziali che muoviamo al suo interno: è qui che la sicurezza delle identità smette di essere un presidio tecnico tra tanti e diventa la lente attraverso…
Almeno 32 pacchetti npm del namespace ufficiale Red Hat compromessi con una variante del worm Shai-Hulud: credenziali, token e identità cloud nel mirino. Red Hat ha rimosso i pacchetti; indagine in corso.
Il primo contenzioso italiano fondato sull’operato di un agente autonomo non si giocherà soltanto sui log, ma sulla ricostruibilità della chain of delegation. Tradurre la tesi della forensics by design nel quadro della perizia tecnica italiana, fra schema OpenTelemetry GenAI, ricevute hash-chained, Non-Human Identity per-agente e metodologia Daubert-grade, significa anticipare oggi il contraddittorio di domani….
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine