A Case History: Exit Through the Tor
Un intervento forense in un internet-point sospettato di traffico pedopornografico fa da filo conduttore: come funziona Tor, perché il nodo di uscita è il punto debole e come creare un Exit Node su Debian.

Penetration test, red team, bug bounty e ricerca di vulnerabilità: le tecniche offensive usate per difendere sistemi e organizzazioni, spiegate da esperti.
91 articoli
Un intervento forense in un internet-point sospettato di traffico pedopornografico fa da filo conduttore: come funziona Tor, perché il nodo di uscita è il punto debole e come creare un Exit Node su Debian.
F-Secure Consulting ha scoperto falle nel sistema di presentazione wireless ClickShare di Barco, 10 con identificatori CVE; Barco ha rilasciato un firmware, ma molti problemi hardware non saranno risolti.
Caso di OSINT per una diffamazione online: whois, scansione degli IP intestati a una vecchia holding e Google hacking con Kali Linux per risalire a un dominio sotto sequestro sul web di superficie.
Massimiliano Brolli: 5G, IoT e protocolli wireless ampliano le superfici esposte; la risposta è ridurre lo spazio Internet, formare gli sviluppatori alla sicurezza e portare gli hacker in azienda.
Case history di un PenTest su una società protetta da firewall FortiGate e router Cisco: l’ingresso passa dal social engineering su un amministratore di rete e da un buffer overflow in un programma trial.
Falla WinRAR CVE-2018-20250 sfruttata con phishing a tema lavoro in Arabia Saudita: uno script nascosto nei 2864 pixel di un PNG viene letto da remoto, senza scaricare file.
Steganografia digitale sulle immagini: sostituzione dei bit meno significativi (LSB) nelle bitmap con steghide e tecnica Stegosploit, che inietta codice JavaScript nell’header di un JPEG.
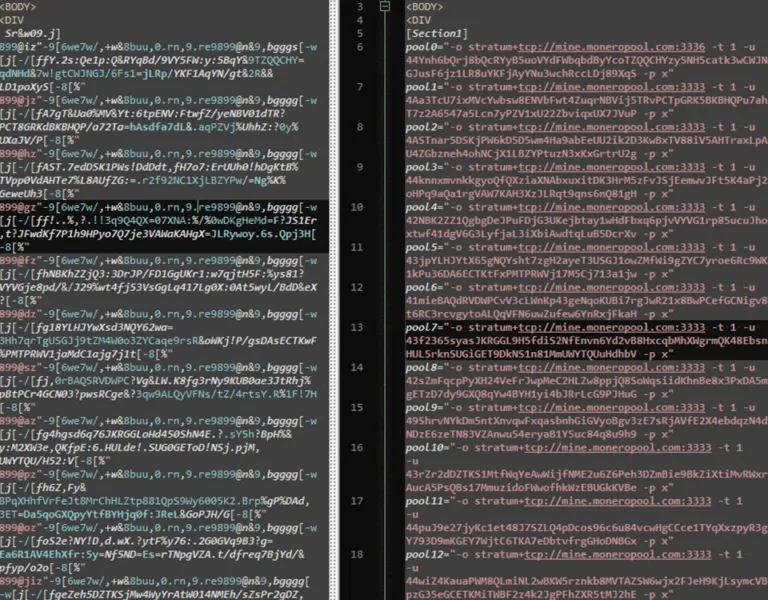
PhotoMiner mina Monero infettando NAS e server FTP senza autenticazione: su Shodan circa 304.000 FTP e 545.000 servizi SMB esposti nel mondo, circa 5.000 e 35.000 in Italia.
Master in Cybersecurity and Critical Infrastructure Protection di Genova: due specializzazioni, obiettivi formativi, sbocchi professionali e ammissione per laureati magistrali, max 20 partecipanti.
Hacker e cracker non sono la stessa cosa: dopo la distinzione, un caso di incident response su un manager licenziato che sabotò la produzione chimica, con smartphone danneggiato analizzato via adb sul Wi-Fi.
OnionShare, sviluppato da Micah Lee, avvia sul computer del mittente un server web come servizio Tor Onion e genera un link: il destinatario scarica il file con Tor Browser, senza servizi di terze parti.
Malvertising: la pubblicità web come cavallo di Troia per infettare pc e reti anche senza clic dell’utente, tramite JavaScript, iframe e attacchi drive by download che passano da siti legittimi.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.