Bug Bounty: cosa sono e perché sono utili
I Bug Bounty di Amazon, Apple, Google (quasi 9 milioni di dollari nel 2021), Microsoft, Meta e FOSSA dell’UE premiano chi segnala vulnerabilità; due italiani hanno ricavato quasi 50 000 dollari da Akamai.

Penetration test, red team, bug bounty e ricerca di vulnerabilità: le tecniche offensive usate per difendere sistemi e organizzazioni, spiegate da esperti.
91 articoli
I Bug Bounty di Amazon, Apple, Google (quasi 9 milioni di dollari nel 2021), Microsoft, Meta e FOSSA dell’UE premiano chi segnala vulnerabilità; due italiani hanno ricavato quasi 50 000 dollari da Akamai.
Come il team ISC garantisce la sicurezza di BIND 9, name server open source con 683.000 righe di codice: oltre 70 controlli per merge request, analisi statica con Coverity, compilatori gcc e clang e sanitizer.
I covert channel sono canali nascosti per far uscire informazioni aggirando le policy di sicurezza: tre tipologie (timing, storage, behavioral) e tre caratteristiche, furtività, banda e indistinguibilità.
SANS Italy Capture the Flag il 9 e 10 giugno 2021, interamente online e gratuito previa registrazione: fino a 500 partecipanti, limite di 10 iscritti per organizzazione e 48 ore di sfide in scenari realistici.
Test di sette scanner black-box (Acunetix 360, AppScan, BurpSuite, Arachni, Vega, Wapiti, w3af) su 216 vulnerabilità di un laboratorio di cinque macchine: Burp Suite è primo, seguito da Wapiti e Arachni.
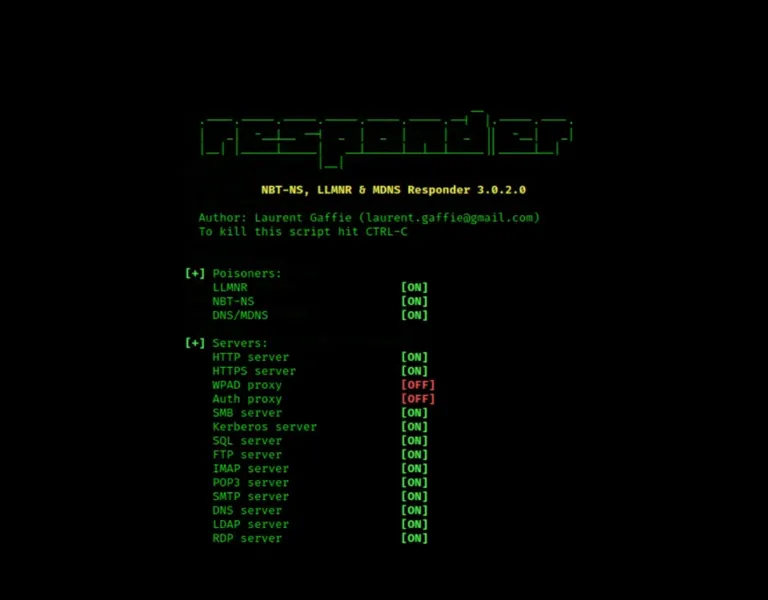
Responder e MultiRelay sfruttano LLMNR e NBT-NS, protocolli Windows attivi di default, per catturare con lo spoofing gli hash delle credenziali degli utenti della LAN; la difesa è disabilitare i due protocolli.
Dal Tech Model Railroad Club del MIT nel 1958 alla cultura hacker: la fazione Signal-and-Power, il mainframe IBM 704 e il PDP-1, il Jargon File e l’etica hacker nata tra modellismo ferroviario e informatica.
Ultima parte della CTF Necromancer tenuta all’Università di Perugia per CyberChallenge: dalla porta UDP 161 e dal protocollo SNMP al file cap con handshake WPA, craccato con hashcat.
Seconda parte della CTF Necromancer di CyberChallenge a Perugia: binwalk per estrarre uno zip da un’immagine, gobuster per trovare il percorso /talisman e analisi con gdb del buffer overflow nell’eseguibile.
Chi scopre uno zeroday o riceve una segnalazione deve agire con responsabilità, etica e collaborazione: la Coordinated Vulnerability Disclosure non sempre funziona e i vendor spesso non rispondono.
Prima parte della CTF Necromancer, svolta con l’Università di Perugia per CyberChallenge: 11 flag in ambientazione fantasy, con arp-scan, nmap, tshark e un messaggio in base64 sulla porta 4444.
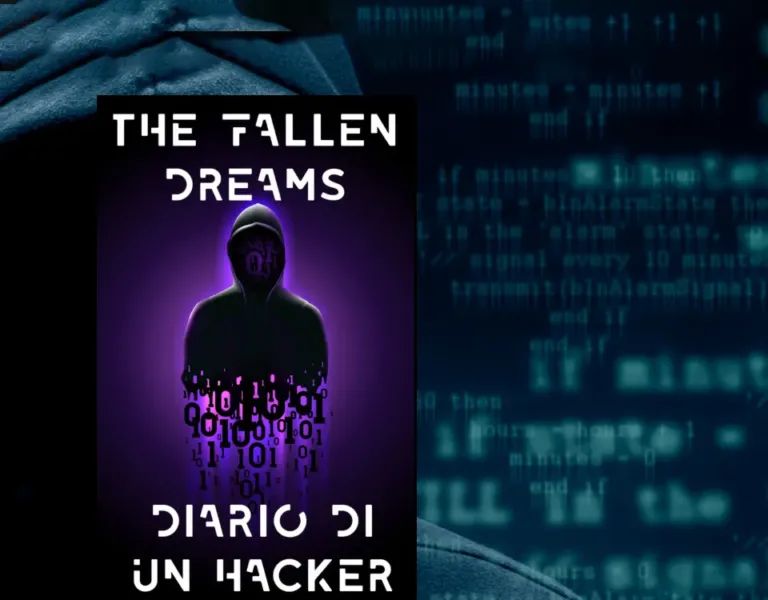
Tech-novel in 10 capitoli di Demian Kurt, con prefazione di Stefano Bistarelli e glossario di Vincenzo Digilio: il romanzo di formazione di un hacker e un viaggio nella dimensione etica dell’hacking.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.