Riforma ENISA: l’agenzia europea diventa il braccio operativo della cyber UE
La riforma ENISA al Consiglio UE del 9 giugno: mandato operativo, allerte precoci, database delle vulnerabilità e budget in crescita di oltre il 75 per cento.

110 articoli
La riforma ENISA al Consiglio UE del 9 giugno: mandato operativo, allerte precoci, database delle vulnerabilità e budget in crescita di oltre il 75 per cento.
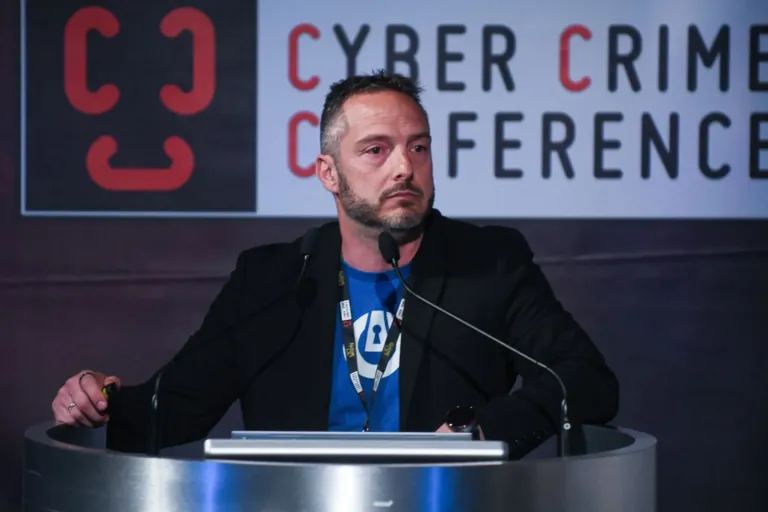
ThreatLocker propone alla 14ª Cyber Crime Conference di sostituire la detection con il default-deny: criteri con cui gli attaccanti scelgono le vittime, PowerShell nel 53% degli attacchi SMB e privilegi temporanei.
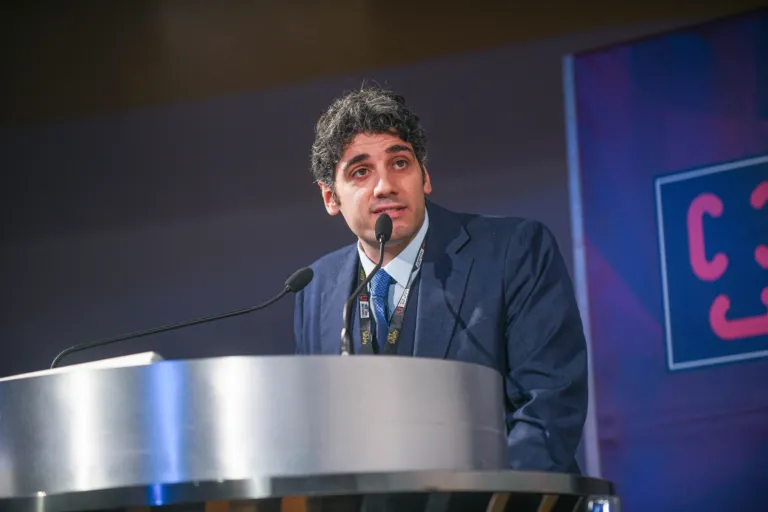
Panoramica di Europol EC3 sulle operazioni contro il cybercrime: Power-OFF contro il DDoS-for-hire, Eastwood contro NoName057(16), SIMCARTEL sulle SIM box e Olympia sul cryptomixer cryptomixer.io.
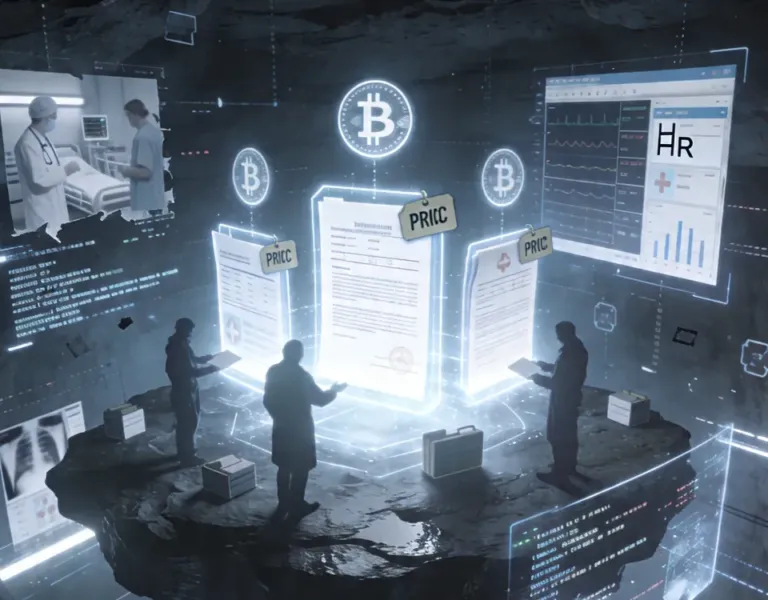
Un record sanitario completo vale in media 250 dollari nel dark web, contro 6-30 dollari di una carta di credito: il dato non ha scadenza, è denso e alimenta almeno sei schemi di frode.
Il BKA tedesco punta a privare i cybercriminali di infrastrutture, finanze, anonimato e fiducia: il caso Conti, i danni da 202,4 miliardi di euro e le fasi dell’estorsione, da SINGLE a SECOND STAGE.
In Italia l’hacktivism pesa il 54% degli attacchi contro l’8% globale, con NoName057(16) protagonista: 4.767 DDoS rivendicati nel 2024 e campagne legate alle dichiarazioni istituzionali a favore dell’Ucraina.
NovaMDR, sviluppato da Sangfor Technologies e Forenova, punta a rilevare le minacce in meno di 30 minuti combinando una piattaforma XDR con un SOC attivo 24 ore su 24, 7 giorni su 7, validato da analisti umani.
Raccogliere prove nel cloud significa fare i conti con volatilità dell’evidenza, multitenancy e conflitti tra CLOUD Act americano e GDPR; il NIST SP 800-201 indica una finestra di acquisizione di poche ore.
Il 96% delle organizzazioni ha un piano di risposta agli incidenti ma il 71% ha subito interruzioni critiche: servono framework decisionali, esercitazioni sotto stress e una stella polare.
Password spraying su Microsoft 365 contro oltre 300 organizzazioni israeliane e attacchi ai PLC Rockwell negli Stati Uniti: l’escalation cyber iraniana del primo trimestre 2026 come strategia ibrida cloud e OT.
Ransomware nel settore sanitario: dati del Rapporto Clusit 2021, le tre fasi dell’attacco (contaminazione, estrazione, cifratura), il peso del fattore umano e contromisure come formazione, EDR e zero trust.
Il gruppo ALP-001 rivendica l’esfiltrazione di 1,2 terabyte da Esprinet il 25 marzo 2026, senza prove validate: profilo di un access broker che punta all’estorsione e possibili obblighi NIS2.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.