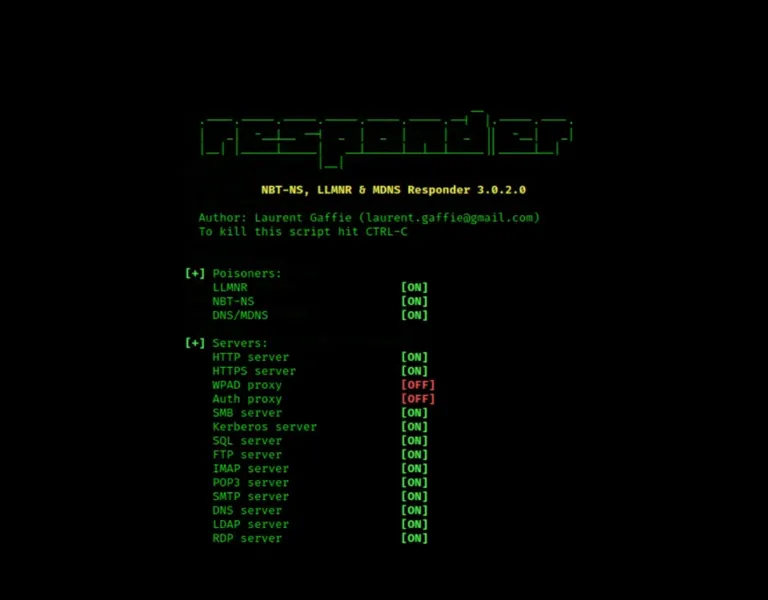
Attacco alle credenziali degli utenti della LAN. LLMNR e NBT-NS Poisoning con Responder e MultiRelay.
Responder e MultiRelay sfruttano LLMNR e NBT-NS, protocolli Windows attivi di default, per catturare con lo spoofing gli hash delle credenziali degli utenti della LAN; la difesa è disabilitare i due protocolli.