Bringing Vulnerability Management to the Next Level
Introducing Qualys VMDR® – Vulnerability Management, Detection and Response. An all-in-one cloud-based app for a true risked-based vulnerability management program.
qualys.com/tryVMDR
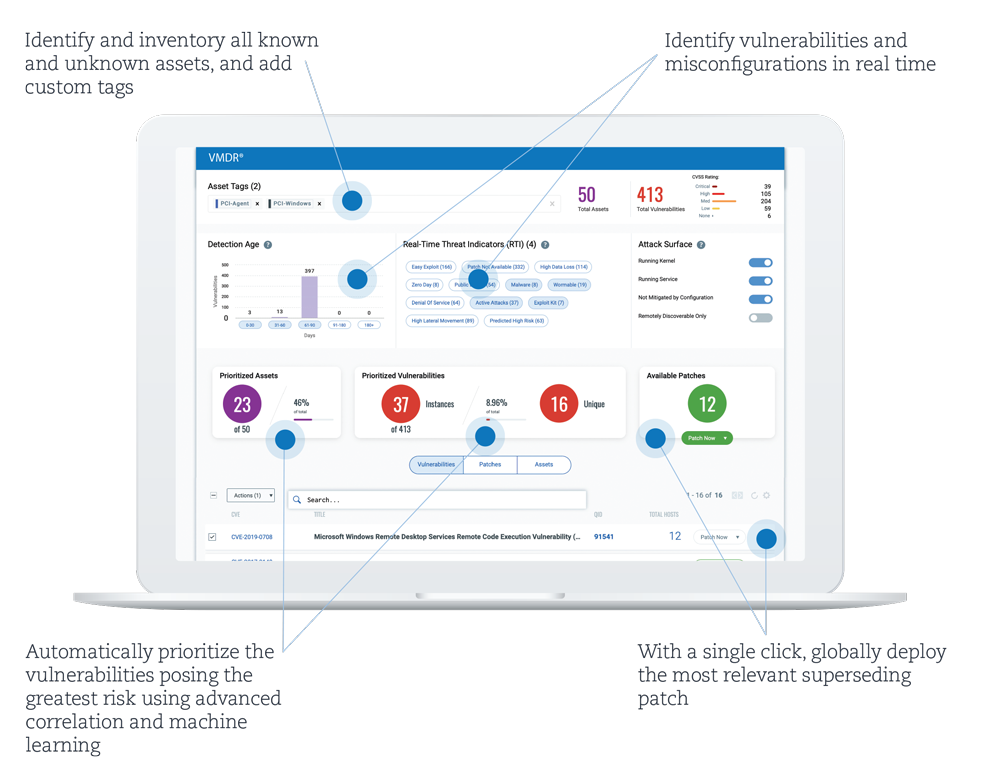


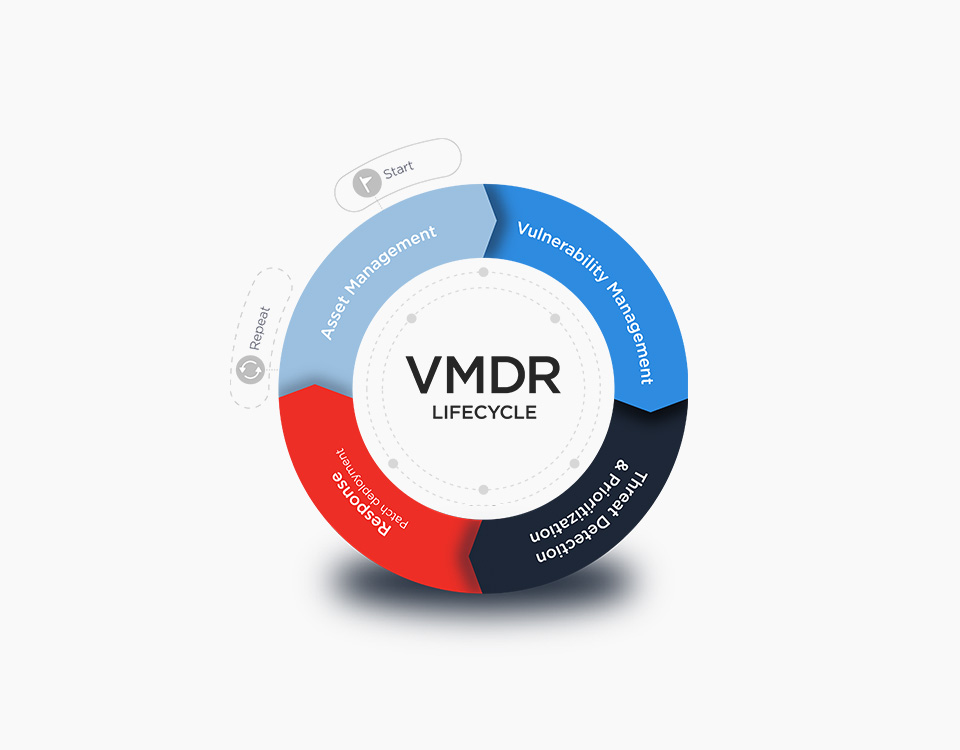
Introducing Qualys VMDR® – Vulnerability Management, Detection and Response. An all-in-one cloud-based app for a true risked-based vulnerability management program.
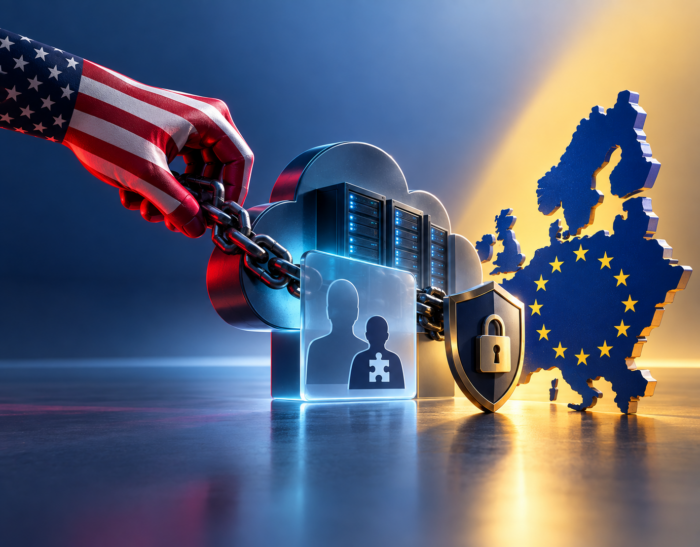
Quando si parla di sovranità digitale si pensa, in primo luogo, a questioni relative al controllo sul mercato delle tecnologie; o alla titolarità dei progetti relativi alla ricerca e allo sviluppo di nuovi strumenti digitali. Si tratta, del resto, proprio degli elementi su cui si concentra il “Tech sovereignty package” che la Commissione UE ha…
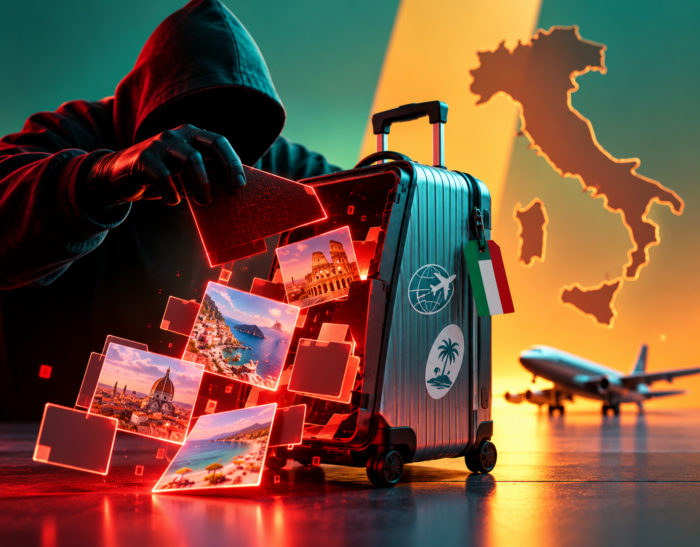
Il gruppo ransomware The Gentlemen ha inserito Abaco Viaggi nel proprio sito di divulgazione dati. Ransomfeed ha registrato la rivendicazione la sera del 7 settembre 2026 (ore 21:51, scheda 35801), indicando come dominio colpito abacoviaggi.it; Ransomware.live la riporta alla stessa ora UTC e indica come data stimata dell’attacco lo stesso 7 settembre, che coincide però…
Il 3 settembre 2026 Broadcom ha pubblicato il bollettino VMSA-2026-0007. Corregge due vulnerabilità di VM escape, cioè di fuga dalla macchina virtuale, in VMware Workstation e Fusion: una di gravità critica e una di gravità alta. Lo stesso giorno il CSIRT Italia ha diffuso l’alert AL03/260903/CSIRT-ITA, con impatto sistemico stimato “Alto” (65,76). Per la maggior…
Due vulnerabilità concatenate di PaperCut NG/MF sono state usate per rubare credenziali a scuole e atenei in Europa e negli Stati Uniti. Il caso mostra perché un server di stampa integrato con la directory va trattato come sistema critico, anche ai fini NIS2. Un server di gestione delle stampe compare raramente negli inventari delle risorse…
Dal 4 settembre 2026 un attacco senza correzione ufficiale colpisce i negozi Magento Open Source aggiornati. Le mitigazioni disponibili sono di terze parti. Per gli e-commerce italiani si aprono due questioni giuridiche: la notifica al Garante e la responsabilità dell’agenzia. Dal 4 settembre 2026 gli e-commerce basati su Magento Open Source e Adobe Commerce sono…
Bastano un servizio SSH esposto su Internet e nessuna credenziale. Con questi soli requisiti, almeno dal 2 settembre, alcuni attaccanti prendono il controllo completo di dispositivi MikroTik RouterOS e lasciano come firma un account amministrativo chiamato ops. Lo ha confermato il 5 settembre 2026 CERT Polska, il team che ha scoperto le vulnerabilità e ha…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine